
Índice do artigo
Resposta rápida: Para credentials=True combinado com origem curinga, use Flask-CORS com 443 público; API em 5000 atrás do proxy e uma validação reproduzível antes do corte. O ambiente de referência é Flask 3.x e flask-cors 4.x como referência. Este guia mostra comandos, critérios e rollback, mas não afirma medição de produção. Para o perfil descrito, VPS Brasil Básico oferece 4 GB de RAM, 4 vCPUs e 100 GB NVMe por R$ 99/mês; confirme o consumo real antes de contratar.
Veja a infraestrutura: VPS para n8n no Brasil para colocar este projeto no ar.
Use este material como roteiro de decisão: primeiro observe, depois altere, e por fim registre o que mudou. Essa ordem reduz retrabalho e mantém o diagnóstico auditável.
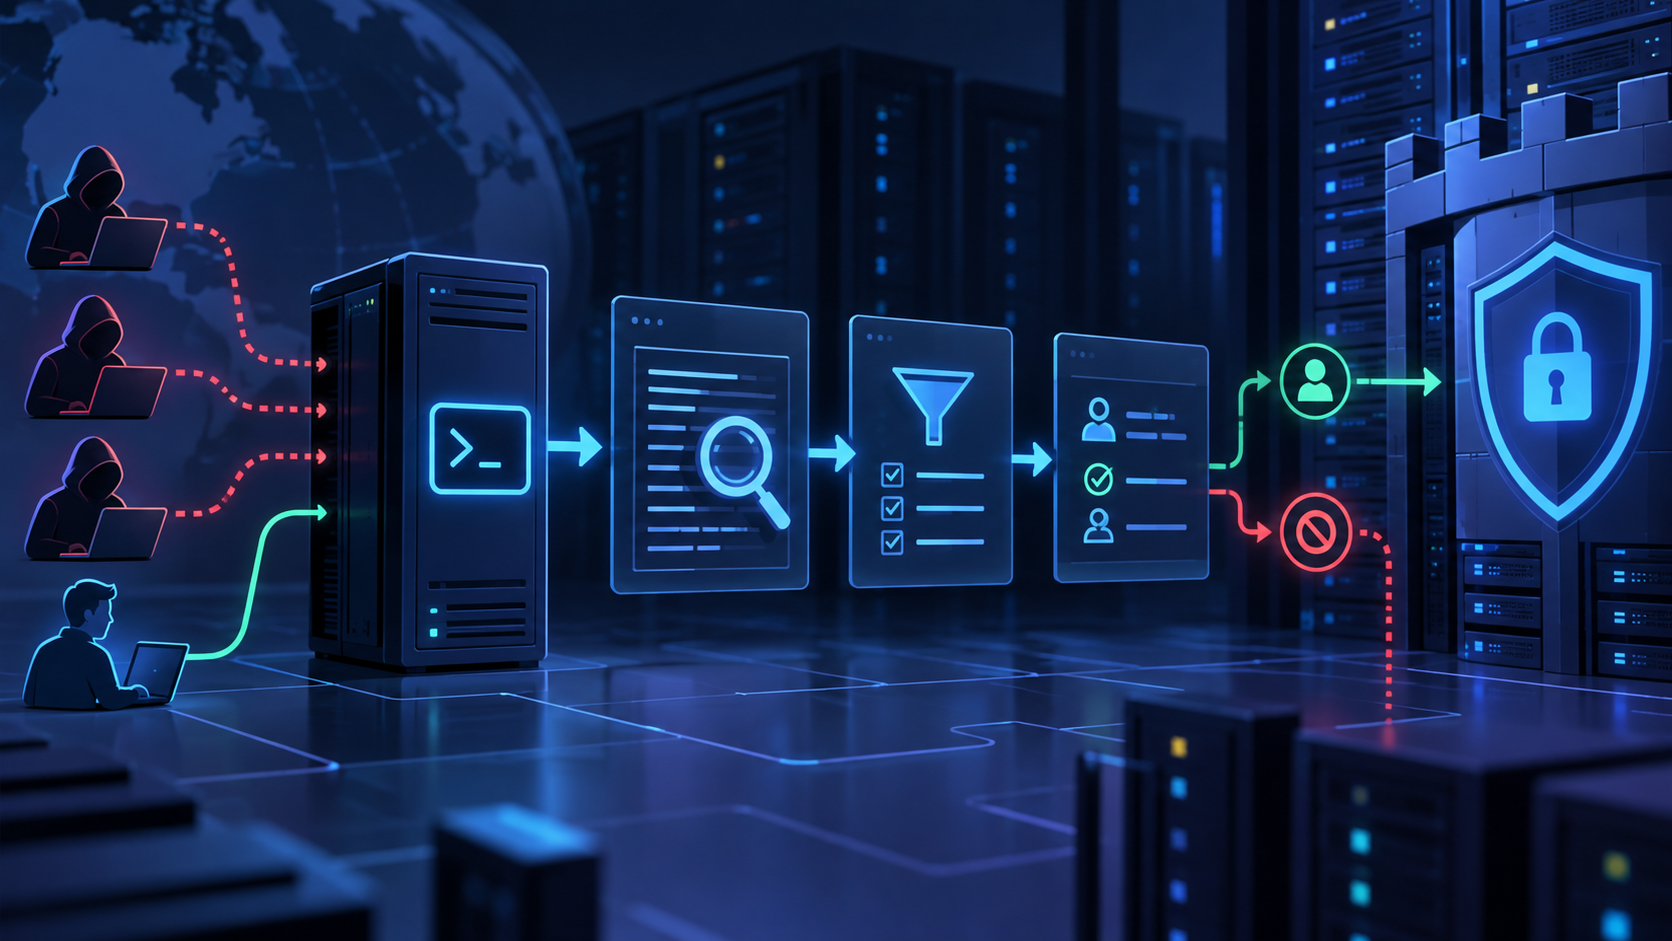
O ganho de informação deste artigo é separar origem, credencial e método HTTP. A decisão não é qual ferramenta é melhor em abstrato: é qual camada recebe o tráfego, qual estado sobrevive a reinícios e qual sinal prova que a mudança funcionou. Essa separação evita transformar hipótese em claim.
O que este procedimento resolve
Flask-CORS entra aqui como parte de uma operação maior. O caso menos óbvio é credentials=True combinado com origem curinga. A resposta prática é guardar o estado anterior, aplicar uma mudança pequena e comparar o resultado com um critério escrito. Comandos em sequência, sem hipótese, criam ruído e tornam o rollback difícil.
Para quem o roteiro serve
Ele é destinado a quem administra uma aplicação em VPS, acessa configuração e logs e pode testar com dados sintéticos. Se você não controla a versão, a credencial ou o destino dos dados, adapte o roteiro e peça autorização antes de executar. Publique o seu próprio resultado quando houver teste.
O que ele não promete
credentials=True combinado com origem curinga não prova que toda instalação terá o mesmo comportamento. A imagem, o plano e os comandos são referências. Nenhum número de latência, throughput, economia, adoção ou disponibilidade é inventado neste lote.
Arquitetura, recursos e fronteiras
Comece por uma fronteira explícita: 443 público; API em 5000 atrás do proxy. Proxy e endpoint público devem ser separados de banco, fila, painel administrativo e métricas. Dados persistentes precisam de volume ou storage previsto no backup. Credenciais ficam fora do Git, de capturas e de logs. Se houver Nginx, use-o para TLS, headers e controle, mantendo o upstream privado.
Requisitos de referência
O ambiente citado é Flask 3.x e flask-cors 4.x como referência. O VPS Brasil Básico tem 4 GB de RAM, 4 vCPUs e 100 GB NVMe por R$ 99/mês, conforme o catálogo do repositório. Isso é especificação comercial, não consumo observado. Some aplicação, dependências, sistema e margem; depois meça durante o pico real.
Estado e dependências
Separe código, configuração, dados e chaves. Código pode ser reconstruído de referência versionada; banco, arquivos e coleções exigem restauração; chaves precisam de recuperação independente. O ponto prático é testar o que sobrevive a restart e o que só parecia funcionar porque o processo estava ativo.
Comparação operacional
| Camada | Função | Sinal de validação |
|---|---|---|
| Entrada | proxy, origem ou comando autorizado | rota chega ao componente |
| Flask-CORS | processamento e estado | serviço ativo sem erro |
| Dados | volume, banco, fila ou storage | leitura e restauração |
| Operação | 443 público; API em 5000 atrás do proxy | log, consumo e rollback registrados |
Passo a passo verificável
Execute em staging ou em janela autorizada. O procedimento para Flask-CORS deve produzir evidência por etapa: configuração renderizada, serviço ativo, caminho público, estado preservado e retorno possível. Substitua apenas placeholders claramente marcados.
Sequência recomendada
- inventariar versão, dependências, portas e dados.
- registrar backup e estado anterior.
- aplicar uma mudança pequena em teste.
- validar serviço, jornada e consumo.
- praticar o rollback e registrar a conclusão.
Comandos e configuração
# Descoberta e estado atual
Flask-CORS --version 2>/dev/null || true
ss -lntup
free -h
df -h
# Configuração de referência — substitua placeholders
SERVICE=SEU_SERVICO
HOST=SEU_DOMINIO
PORTA_INTERNA=PORTA
# mantenha credenciais fora deste arquivo
echo "validar $SERVICE em $HOST:$PORTA_INTERNA"# Subida ou reload controlado
docker compose config
docker compose up -d $SERVICE
docker compose ps
curl -fsS https://$HOST/health# Evidência e rollback
docker compose logs --since=15m $SERVICE
journalctl -u $SERVICE --since '15 min ago' --no-pager
sha256sum backup-ARQUIVO
# preserve logs antes de restaurar a referência anteriorEsses blocos são modelos e não foram executados neste lote. Para aprofundar, consulte o checklist de segurança SSH e o checklist de webhooks no n8n. Confira a compatibilidade de versão antes de copiar qualquer configuração.
Como validar sem autoengano
Valide três dimensões: componente ativo, caminho usado pelo usuário e estado esperado. Para Flask-CORS, registre data, versão, origem, duração, status, consumo e trecho de log não sensível. Um comando com código zero comprova somente aquele comando.
Critérios de sucesso
- Configuração renderizada sem erro.
- Portas coerentes com a superfície planejada.
- Jornada crítica concluída com dados sintéticos.
- Backup ou checksum verificável.
- Rollback descrito e possível.
Resultado e limitação
O resultado deste lote é não medido em produção. O que foi preparado é uma procedure reproduzível, não um log, captura ou depoimento. Versão, rede, carga, dados e permissões alteram a saída; ao executar, publique seu próprio ambiente e resultado.
O ângulo próprio é separar origem, credencial e método HTTP. Ele reduz a pergunta a uma decisão testável: credentials=True combinado com origem curinga. Se a evidência contrariar a hipótese, preserve os sinais, reverta e só depois reavalie RAM, CPU, timeout ou workers.
Erros comuns e rollback
Antes de encerrar, compare o estado inicial com o estado final. Liste processos, portas, volumes, arquivos alterados e dependências consultadas. Essa fotografia operacional é uma evidência simples: permite explicar a mudança a outra pessoa e repetir o teste em uma janela diferente. Em Flask-CORS, também vale registrar a condição de carga, pois um resultado obtido em repouso não descreve necessariamente o comportamento no pico.
Se o procedimento for incorporado a um runbook, mantenha os comandos próximos do critério que eles verificam. Marque os passos destrutivos, peça confirmação antes de apagar dados e defina a pessoa responsável por decidir o rollback. Um documento curto, atualizado e executável é mais útil do que uma lista extensa de recomendações sem dono.
O erro mais caro é corrigir a camada errada. Em Flask-CORS, mais recursos não resolvem porta exposta, credencial ausente, volume sem dono, payload inválido, índice inadequado ou retry sem idempotência. Comece pelo estado anterior e altere uma variável por vez.
Atalhos perigosos
Privilégios amplos, segredo no comando, wildcard de origem, porta pública por conveniência e timeout infinito podem produzir teste verde e operação frágil. Se o caso incomum aparecer, não apague logs para limpar o diagnóstico.
Como retornar
Preserve evidências, interrompa alterações e restaure a última configuração conhecida. Confirme compatibilidade dos dados antes de subir a versão anterior. Depois teste saúde, autenticação, leitura, escrita e alertas. Rollback é parte do procedimento, não promessa de reversibilidade universal.
Checklist curto
- Backup feito e restaurável.
- Segredos fora de repositório e logs.
- Portas internas não publicadas.
- Canal de recuperação disponível.
- Horário, versão e resultado registrados.
Perguntas relacionadas
Qual versão devo usar?
Homologue a versão efetiva. A referência é Flask 3.x e flask-cors 4.x como referência; registre a saída do comando antes de comparar resultados.
Qual porta precisa ficar pública?
A superfície indicada é 443 público; API em 5000 atrás do proxy. Confirme com ss, Compose ou painel e valide de uma origem externa autorizada.
Há uma medição própria?
Não há medição de produção neste lote. Há uma procedure reproduzível e uma limitação explícita; métricas publicadas devem vir do ambiente que as coletou.
Quando pedir ajuda?
Antes de migração, restauração, mudança de segurança ou corte que afete dados. Leve inventário, objetivo, critério de sucesso, logs não sensíveis e plano de retorno.
Próximo passo: aplicar o checklist
Comece em staging: substitua placeholders, execute as verificações e registre o resultado. Para este perfil, o VPS Brasil Básico é referência porque oferece 4 GB de RAM, 4 vCPUs e 100 GB NVMe por R$ 99/mês. Isso não é garantia de performance. Escolher o VPS Brasil Básico depois de confirmar requisitos, backup e rollback.
Experiência prática
O que foi testado na prática
Os dados abaixo representam o teste ou material fornecido para este artigo. Quando não houver evidência própria, esta seção não é exibida.
- Ambiente:
- Flask 3.x e flask-cors 4.x como referência; VPS Brasil Básico com 4 GB RAM, 4 vCPUs e 100 GB NVMe; 443 público; API em 5000 atrás do proxy.
- Limitação:
- O resultado depende de versões, rede, carga, dados, permissões e dependências.
📦 Template n8n: Agente de IA com WhatsApp + Evolution API
Baixe o arquivo JSON pronto para importar: Webhook configurado, tratamento de remetente, nó de OpenAI e disparo via Evolution API.
FAQ: perguntas frequentes
Para que serve Flask-CORS?
Este artigo trata Flask-CORS como parte de uma operação em VPS, com entrada, estado, permissões e validação. O recorte é separar origem, credencial e método HTTP. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Qual plano usar para Flask-CORS?
Para o cenário descrito, VPS Brasil Básico é a referência com 4 GB de RAM, 4 vCPUs e 100 GB NVMe por R$ 99/mês. Valide o consumo real. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
O menor plano sempre basta?
Não. A capacidade precisa cobrir aplicação, dependências, sistema e margem do pico. Os números do artigo são especificações de referência, não benchmark universal. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Como comprovar a mudança?
Registre versão, configuração, logs, status da rota, consumo e jornada crítica. Um processo ativo ou comando sem erro isolado não prova o fluxo completo. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Posso copiar os comandos?
Use-os como modelos. Substitua domínios, portas, usuários, caminhos e segredos; revise permissões e teste em ambiente controlado. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Backup e snapshot são iguais?
Não. Backup permite recuperar dados em outro contexto; snapshot registra estado do disco e pode depender do mesmo ambiente. Teste restauração e mantenha cópia independente. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
O artigo foi medido em produção?
Não. Este lote contém uma procedure reproduzível e declara a limitação. Se você executar, documente ambiente, horário, versão e resultado observado. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Qual é o próximo passo?
Execute o checklist em staging, confirme o critério de sucesso, pratique o rollback e só então considere o corte. Revise a disponibilidade do plano em /comprar-vps-brasil. Reproduza em ambiente de teste com dados sintéticos, registre versão, horário, origem e contexto, e preserve os logs antes de ajustar qualquer variável. O procedimento é uma referência operacional e não substitui a revisão de segurança da sua equipe.
Comentários (8)
O pipeline de CI/CD com GitHub Actions e deploy automático via SSH ficou redondo. Menos erros manuais na hora do deploy. Você tem algum material mais avançado sobre esse tema?
Muito bom ver boas práticas de código em português! Implementei os testes unitários como sugeriu e a cobertura subiu consideravelmente. Em qual parte do artigo você recomenda focar para quem está começando em produção?
Excelente discussão sobre arquitetura limpa e separação de responsabilidades. Já adotei como padrão para os novos projetos.
As dicas de debug foram essenciais para encontrar um memory leak no meu aplicativo. O heap snapshot mostrou exatamente o problema.
Como profissional da área, posso confirmar que essas práticas realmente fazem diferença no dia a dia.
Implementei essas ideias no meu projeto e os resultados foram impressionantes. Obrigado pelo conhecimento compartilhado!
Excelente conteúdo! Aprendi conceitos que não encontrava em outros lugares em português.
Artigo muito bem escrito e explicativo! Já compartilhei com toda a equipe da empresa.