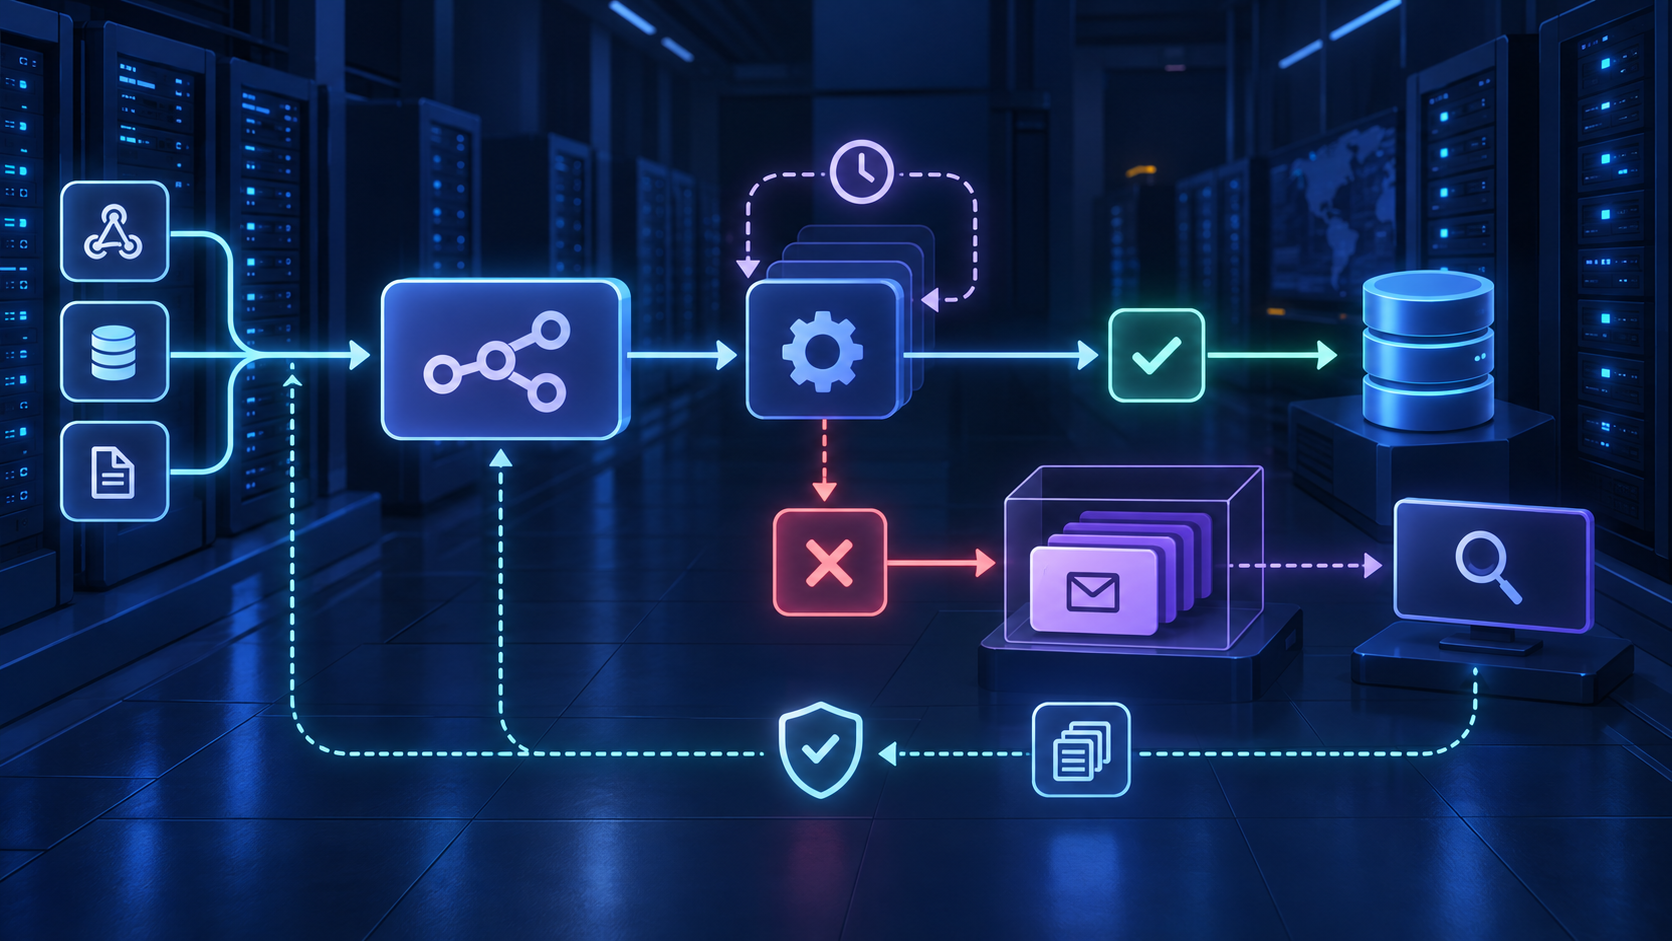
O que é CI/CD e Por Que é Essencial para o Desenvolvimento Moderno?
CI/CD, ou Integração Contínua/Entrega Contínua (ou Deploy Contínuo), é um conjunto de práticas de desenvolvimento de software que visa automatizar as etapas de teste e deploy de aplicações. Em sua essência, o CI/CD permite que as equipes entreguem código com mais frequência e confiabilidade. O processo começa com a Integração Contínua (CI), onde os desenvolvedores integram o código em um repositório compartilhado várias vezes ao dia. Cada integração é verificada por um build automatizado e testes automatizados. A Entrega Contínua (CD) estende o CI, pois garante que o código que passou pelo CI possa ser liberado para produção a qualquer momento. O Deploy Contínuo (CD), uma variação da Entrega Contínua, vai um passo adiante e automatiza o deploy de todo o código que passa pelos testes para um ambiente de produção. Na Host You Secure, entendemos que a agilidade e a confiabilidade são cruciais. Implementar um pipeline de CI/CD robusto em um VPS bem configurado, como os nossos planos VPS Brasil Básico (4GB RAM, 4 vCPUs, 100GB NVMe), pode transformar a eficiência da sua equipe de desenvolvimento.
Veja a infraestrutura: VPS para n8n no Brasil para colocar este projeto no ar.
Benefícios Chave do CI/CD
- Entrega Mais Rápida: A automação acelera significativamente o ciclo de desenvolvimento e deploy.
- Redução de Erros: Testes automatizados detectam bugs precocemente, diminuindo falhas em produção.
- Maior Confiabilidade: Builds e deploys consistentes e repetíveis minimizam riscos.
- Feedback Rápido: Desenvolvedores recebem feedback imediato sobre a qualidade do código.
- Colaboração Aprimorada: Facilita a integração de código por múltiplos desenvolvedores.
Componentes Fundamentais de um Pipeline CI/CD
Um pipeline de CI/CD é uma série de etapas automatizadas que o código percorre desde a escrita até a implantação em produção. Compreender cada componente é vital para construir um fluxo de trabalho eficiente. Na minha experiência, a clareza sobre cada fase evita gargalos e otimiza o tempo de entrega.
1. Controle de Versão (Git)
Tudo começa com um sistema de controle de versão, sendo o Git o padrão de mercado. Ele permite que múltiplos desenvolvedores trabalhem no mesmo projeto simultaneamente, rastreiem alterações, revertam para versões anteriores e colaborem de forma organizada. Repositórios como GitHub, GitLab e Bitbucket hospedam esse código.
2. Build Automatizado
Quando uma alteração é enviada para o repositório, o sistema de CI/CD aciona um processo de build. Isso envolve compilar o código-fonte, gerenciar dependências e empacotar a aplicação. Ferramentas como Maven, Gradle (para Java) ou npm, Yarn (para JavaScript) são comuns aqui. O resultado é um artefato pronto para ser testado e implantado.
3. Testes Automatizados
Esta é uma das partes mais críticas. Um pipeline CI/CD eficaz inclui diversos tipos de testes:
- Testes Unitários: Verificam pequenas partes isoladas do código (funções, métodos).
- Testes de Integração: Garantem que diferentes módulos ou serviços funcionem juntos corretamente.
- Testes de Aceitação/End-to-End (E2E): Simulam o comportamento do usuário final para validar a aplicação completa.
- Testes de Segurança: Analisam o código em busca de vulnerabilidades conhecidas.
Se qualquer teste falhar, o build é interrompido, e os desenvolvedores são notificados imediatamente. Isso é crucial para pegar problemas antes que cheguem aos usuários.
4. Deploy Automatizado
Uma vez que o build é bem-sucedido e todos os testes passam, a aplicação está pronta para ser implantada. O deploy pode ser configurado para ocorrer automaticamente em diferentes ambientes (staging, produção) ou requerer uma aprovação manual. Estratégias como Canary Releases ou Blue-Green Deployments podem ser implementadas para minimizar riscos durante a implantação em produção.
GitHub Actions: Orquestrando Seu Pipeline de CI/CD
O GitHub Actions é uma plataforma poderosa e flexível que permite automatizar fluxos de trabalho de desenvolvimento diretamente do seu repositório GitHub. Ele é amplamente utilizado para implementar pipelines de CI/CD, oferecendo uma vasta gama de integrações e uma sintaxe clara em arquivos YAML.
Criando Seu Primeiro Workflow de CI com GitHub Actions
Vamos configurar um workflow simples de CI que roda testes unitários sempre que o código é enviado para o repositório. Crie um diretório `.github/workflows` na raiz do seu projeto e adicione um arquivo chamado `ci.yml` (ou qualquer nome com extensão `.yml` ou `.yaml`).
name: CI Pipeline

on:
  push:
    branches: [ main ]
  pull_request:
    branches: [ main ]

jobs:
  build:
    runs-on: ubuntu-latest

    steps:
    - uses: actions/checkout@v4
    - name: Set up Node.js
      uses: actions/setup-node@v4
      with:
        node-version: '20'
    - name: Install dependencies
      run: npm ci
    - name: Run tests
      run: npm test
Este workflow é acionado sempre que há um push para a branch `main` ou uma pull request direcionada a ela. Ele utiliza um runner do Ubuntu, faz checkout do código, configura o Node.js versão 20, instala as dependências (`npm ci`) e executa os testes (`npm test`). Se os testes falharem, o workflow falha, alertando a equipe. Para automações mais complexas e deploys, você pode expandir este workflow ou criar outros arquivos YAML no mesmo diretório.
Implementando Deploy Automático com GitHub Actions e GitOps
Para ir além do CI e implementar o deploy automático, o GitHub Actions pode ser integrado com ferramentas de orquestração como Docker ou Kubernetes, ou ainda com serviços de deploy contínuo. A abordagem de GitOps, onde o estado desejado da infraestrutura é declarado em um repositório Git, é uma maneira poderosa de gerenciar deploys. Quando você atualiza o estado desejado no Git, um agente (como o Argo CD ou Flux) detecta a mudança e aplica essas alterações ao seu ambiente. Para quem roda aplicações em VPS, como os oferecidos pela Host You Secure, o deploy pode ser tão simples quanto executar um script de atualização ou usar ferramentas como o Ansible orquestradas via GitHub Actions.
Um exemplo prático para deploy em um VPS seria ter um runner do GitHub Actions que, após o build bem-sucedido, se conecta ao seu servidor (via SSH, por exemplo) e executa comandos para atualizar a aplicação. Para isso, é fundamental configurar chaves SSH seguras nos Secrets do GitHub.
Considere o seguinte snippet YAML dentro do seu workflow para executar um deploy via SSH:
    - name: Deploy to Production
      if: github.ref == 'refs/heads/main' && github.event_name == 'push'
      uses: appleboy/ssh-action@master
      with:
        host: ${{ secrets.SSH_HOST }}
        username: ${{ secrets.SSH_USERNAME }}
        key: ${{ secrets.SSH_PRIVATE_KEY }}
        port: ${{ secrets.SSH_PORT }}
        script: |
          cd /var/www/my-app
          git pull origin main
          npm install --production
          pm2 restart my-app
Este passo de deploy, quando executado após os testes passarem, faz login no servidor via SSH usando as credenciais armazenadas como secrets, atualiza o código, instala dependências de produção e reinicia a aplicação usando o PM2. É crucial garantir que o seu VPS tenha o Node.js e o PM2 instalados e configurados corretamente.
Comparativo: Ferramentas de CI/CD
Existem diversas ferramentas para implementar CI/CD, cada uma com seus pontos fortes e focos. A escolha depende da sua infraestrutura, do seu ecossistema de desenvolvimento e do seu orçamento.
| Recurso | GitHub Actions | GitLab CI/CD | Jenkins |
|---|---|---|---|
| Facilidade de Uso | Alta (YAML declarativo, integração nativa com GitHub) | Alta (YAML integrado ao GitLab) | Média (Curva de aprendizado, flexível mas complexo) |
| Hospedagem | Gerenciado pelo GitHub (ou auto-hospedado com GitHub Enterprise) | Gerenciado pelo GitLab (ou auto-hospedado) | Auto-hospedado (requer infraestrutura) |
| Custo (Versões gratuitas/iniciais) | Generoso para repositórios públicos e privados (limites de minutos) | Incluído em planos gratuitos do GitLab (limites de minutos) | Open source (custo da infraestrutura de hospedagem) |
| Ecossistema e Plugins | Grande marketplace de Actions | Extensível com CI/CD integrado | Extremamente vasto com milhares de plugins |
| Ideal para | Projetos no GitHub, equipes que buscam simplicidade e integração nativa | Projetos no GitLab, equipes que desejam uma plataforma unificada DevSecOps | Projetos com necessidades de personalização extrema, infraestrutura on-premise |
Erros Comuns em Pipelines de CI/CD e Como Evitá-los
Implementar CI/CD pode parecer simples, mas muitos esquecem de pontos cruciais que levam a ineficiências ou falhas. Evitar esses erros é fundamental para o sucesso.
- Testes Insuficientes ou Incorretos: Não ter testes suficientes ou testes que não refletem o comportamento real da aplicação é um convite a bugs em produção. Invista em uma estratégia de testes robusta.
- Falta de Feedback Rápido: Pipelines lentos ou que não notificam falhas imediatamente prejudicam o ciclo de desenvolvimento. Otimize a velocidade e configure alertas eficazes.
- Gerenciamento Inadequado de Dependências: Dependências desatualizadas ou conflitos podem causar builds falhos e problemas de segurança. Utilize ferramentas de gerenciamento de pacotes e de varredura de vulnerabilidades.
- Ignorar a Segurança: O pipeline de CI/CD é um ponto de acesso crítico. Falhas de segurança aqui podem comprometer todo o processo. Garanta que secrets estejam protegidos e que scans de segurança sejam parte do pipeline.
- Deploy Manual em Produção: Embora possa haver exceções, o objetivo do CD é o deploy automático. A intervenção manual aumenta o risco de erro humano.
Para aprofundar este tema, consulte também: CI/CD: Introdução Essencial à Automação e Deploy Contínuo Configurando Pipeline de CI/CD Seguro na Host You Secure.
Perguntas Relacionadas
O que é GitOps e como se relaciona com CI/CD?
GitOps é um modelo operacional onde o Git é a única fonte de verdade para declarar o estado desejado da infraestrutura e das aplicações. O CI/CD automatiza o processo de levar as mudanças do código-fonte para esse estado declarado no Git, enquanto ferramentas de GitOps (como Argo CD ou Flux) monitoram o Git e aplicam as alterações nos ambientes de destino.
Qual a diferença entre Continuous Delivery e Continuous Deployment?
A principal diferença está na etapa final. Na Continuous Delivery, o código está sempre pronto para deploy em produção, mas o deploy em si requer uma aprovação manual. Na Continuous Deployment, cada mudança que passa por todos os testes é automaticamente implantada em produção.
Quais recursos de um servidor são necessários para rodar um pipeline de CI/CD?
Os requisitos variam muito com a complexidade do pipeline e o tamanho dos builds e testes. Para pipelines mais simples, um servidor com 2GB de RAM e 2 vCPUs pode ser suficiente para rodar os runners. No entanto, para builds mais pesados ou múltiplos runners, 4GB de RAM e 4 vCPUs, como no VPS Brasil Básico, já oferecem uma base sólida. Para necessidades maiores, o VPS Brasil Performance (12GB RAM, 6 vCPUs) seria mais adequado.
Como configurar o GitHub Actions em um projeto privado?
Para projetos privados no GitHub, a configuração é semelhante. Você cria o diretório `.github/workflows` e os arquivos YAML como faria para um projeto público. O GitHub Actions oferece um número generoso de minutos de execução gratuitos para repositórios privados também, com a opção de adquirir mais minutos se necessário.
Conclusão e Próximos Passos
A adoção de práticas de CI/CD é um passo fundamental para qualquer equipe que deseja acelerar a entrega de software, aumentar a qualidade e reduzir erros. Ferramentas como o GitHub Actions simplificam a orquestração de pipelines automatizados, permitindo que desenvolvedores foquem mais em escrever código e menos em processos manuais de build e deploy.
Para colocar o CI/CD em prática de forma eficiente e confiável, a infraestrutura onde seus pipelines e aplicações rodam é crucial. A Host You Secure oferece soluções de VPS robustas e otimizadas, garantindo a performance e a disponibilidade que seu desenvolvimento contínuo exige.
Recomendamos o plano VPS Brasil Básico (R$ 99/mês, 4GB RAM, 4 vCPUs, 100GB NVMe) para iniciar seus pipelines de CI/CD e hospedar suas aplicações. Ele oferece um excelente equilíbrio entre custo e performance, ideal para projetos que buscam automatizar seus deploys com segurança e agilidade.
Explore o plano VPS Brasil Básico e comece a automatizar seu deploy hoje mesmo! por R$ 99/mês
Comentários (5)
As dicas de debug foram essenciais para encontrar um memory leak no meu aplicativo. O heap snapshot mostrou exatamente o problema.
Muito bom ver boas práticas de código em português! Implementei os testes unitários como sugeriu e a cobertura subiu consideravelmente.
Esse pattern realmente simplificou meu código! Refatorei um módulo inteiro seguindo essa abordagem e ficou muito mais manutenível. Você tem algum material mais avançado sobre esse tema?
O pipeline de CI/CD com GitHub Actions e deploy automático via SSH ficou redondo. Menos erros manuais na hora do deploy.
Excelente discussão sobre arquitetura limpa e separação de responsabilidades. Já adotei como padrão para os novos projetos.