
Índice do artigo
O Que é Segurança Web e Por Que é Crucial?
A segurança web é o conjunto de práticas, tecnologias e estratégias voltadas para a proteção de websites, aplicações e infraestruturas de rede contra ameaças cibernéticas. Em essência, visa garantir a confidencialidade, integridade e disponibilidade dos dados e serviços online. Na Host You Secure, entendemos que a segurança não é um luxo, mas uma necessidade absoluta. Um ataque bem-sucedido pode resultar em perda de dados sensíveis, interrupção de serviços, danos à reputação da marca e perdas financeiras significativas. Portanto, implementar medidas robustas de segurança web desde o início é fundamental para a sustentabilidade de qualquer negócio online. Este artigo detalha os pilares dessa proteção.
Veja a infraestrutura: VPS para WordPress no Brasil para colocar este projeto no ar.
Na minha experiência, muitos clientes subestimam o impacto de um ataque até que ele ocorra. Uma das primeiras e mais importantes camadas de defesa que você deve implementar é a configuração de um firewall eficaz e a garantia de que seu tráfego seja criptografado via SSL/HTTPS. Por exemplo, um servidor que não utiliza HTTPS, mesmo com uma aplicação web funcional, expõe dados de usuários em trânsito, como credenciais de login, a interceptações.
A Importância da Criptografia: SSL e HTTPS
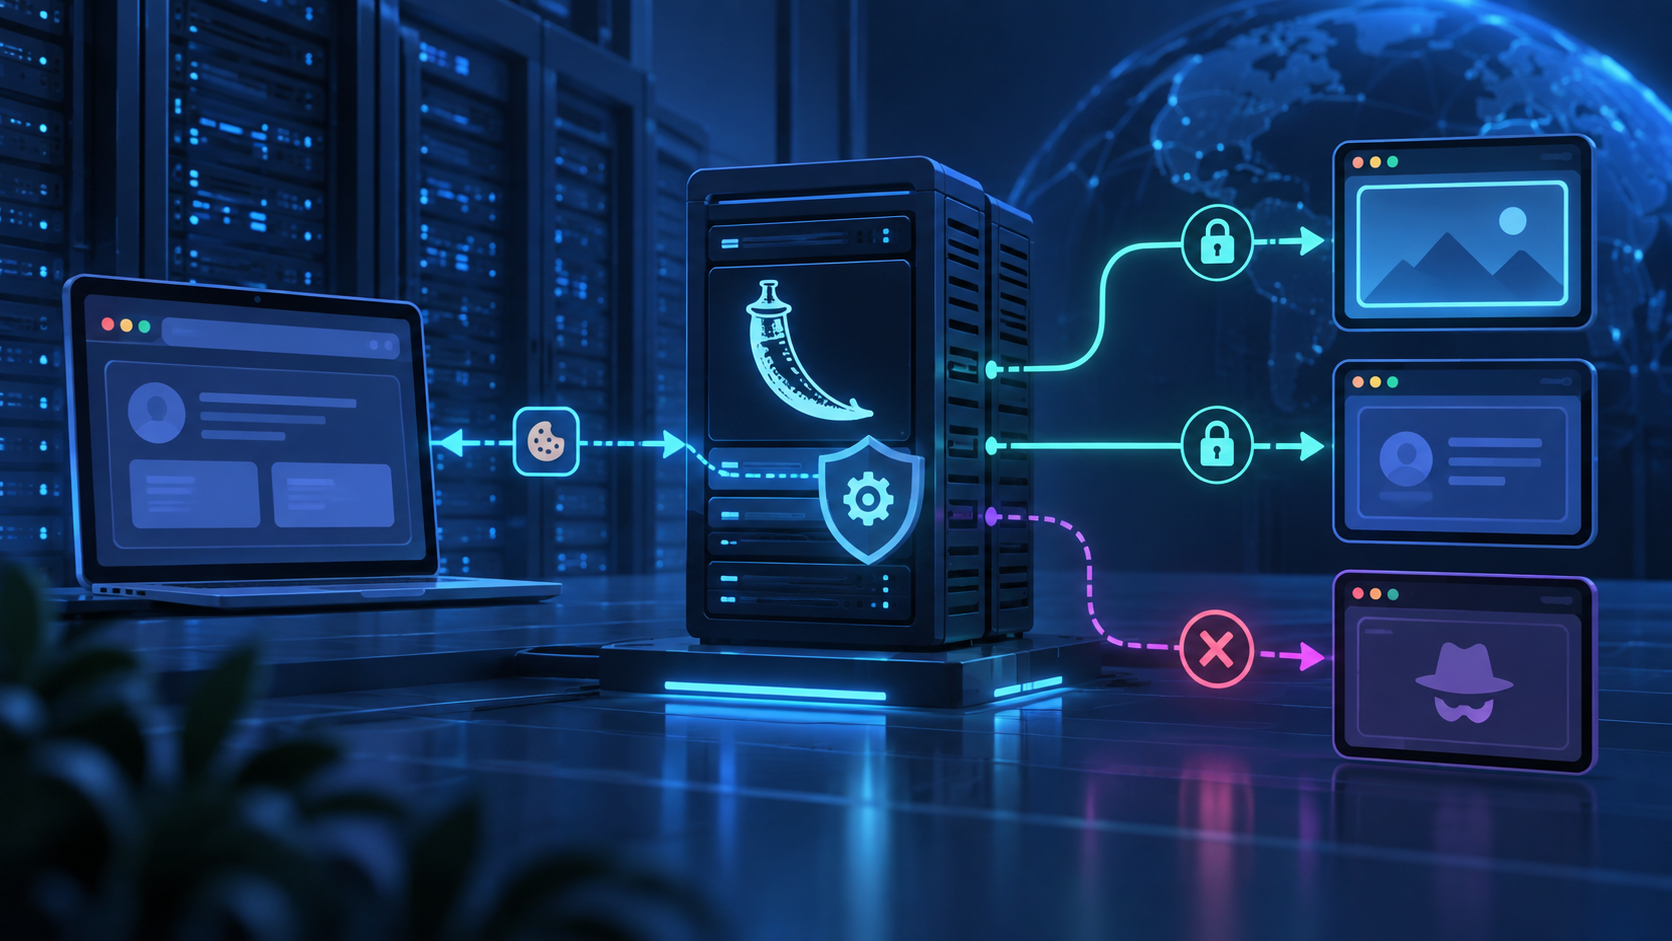
O SSL (Secure Sockets Layer), e seu sucessor mais moderno, TLS (Transport Layer Security), são protocolos que estabelecem um canal de comunicação criptografado entre o cliente (navegador do usuário) e o servidor web. Quando um site utiliza SSL/TLS, ele passa a servir seu conteúdo via HTTPS (Hypertext Transfer Protocol Secure), indicado pelo cadeado na barra de endereço do navegador. Isso garante que os dados transmitidos sejam ilegíveis para interceptadores, protegendo informações confidenciais como senhas, dados de cartão de crédito e informações pessoais. Além da segurança, o HTTPS é um fator de ranqueamento para mecanismos de busca como o Google e melhora a confiança do usuário.
A obtenção de um certificado SSL pode ser feita através de diversas autoridades certificadoras. Para servidores Linux, ferramentas como Certbot facilitam a automação desse processo, especialmente com a integração com Let's Encrypt, que oferece certificados gratuitos.
Configuração de Firewall para Controle de Acesso
Um firewall atua como uma barreira de segurança, monitorando e controlando o tráfego de rede de entrada e saída com base em regras de segurança predefinidas. Ele decide quais conexões são permitidas ou bloqueadas, protegendo seu servidor contra acessos não autorizados e diversos tipos de ataques. Em sistemas Linux, o iptables e o mais moderno ufw (Uncomplicated Firewall) são ferramentas amplamente utilizadas para gerenciar regras de firewall.
Uma configuração básica de firewall para um servidor web deve permitir o tráfego nas portas 80 (HTTP) e 443 (HTTPS), além da porta SSH (geralmente 22, mas recomendável alterá-la para dificultar ataques automatizados). Todas as outras portas devem ser bloqueadas por padrão.
# Exemplo de como habilitar o UFW e permitir portas essenciais
sudo ufw enable
sudo ufw allow ssh
sudo ufw allow http
sudo ufw allow https
sudo ufw status verbose
Fortalecendo a Autenticação e Gerenciamento de Acesso
A autenticação é o processo de verificar a identidade de um usuário ou sistema que tenta acessar um recurso. Uma autenticação fraca é um dos pontos mais vulneráveis. Utilizar senhas fortes, únicas e complexas é o primeiro passo. No entanto, a segurança vai além.
Para acesso administrativo ao servidor (como SSH), é altamente recomendável desabilitar o login de root e utilizar chaves SSH em vez de senhas. A autenticação de dois fatores (2FA) adiciona uma camada extra de segurança, exigindo não apenas a senha, mas também um código de um dispositivo secundário. Ferramentas como Google Authenticator ou Authy podem ser integradas para SSH.
Outra prática importante é a gestão de permissões de usuário. Conceder aos usuários apenas as permissões estritamente necessárias para realizar suas tarefas (princípio do menor privilégio) minimiza o risco caso uma conta seja comprometida.
Medidas Essenciais de Segurança Web
1. Mantenha Tudo Atualizado
Software desatualizado é um convite para hackers. Vulnerabilidades descobertas em versões antigas de sistemas operacionais, servidores web (Apache, Nginx), bancos de dados (MySQL, PostgreSQL), linguagens de programação (PHP, Python) e aplicações (WordPress, Joomla, frameworks) são frequentemente exploradas. Implemente um cronograma regular de atualizações e patches.
Para sistemas baseados em Debian/Ubuntu, o comando para atualizar pacotes é:
sudo apt update && sudo apt upgrade -y
2. Proteção Contra Malware e Injeção de Código
Malware pode comprometer seriamente a segurança do seu servidor. Ferramentas como ClamAV podem ser usadas para escanear o sistema em busca de arquivos maliciosos. Além disso, é crucial proteger sua aplicação contra ataques de injeção de código, como SQL Injection e Cross-Site Scripting (XSS). Isso é geralmente feito no nível do desenvolvimento da aplicação, mas configurações de segurança no servidor web e o uso de Web Application Firewalls (WAFs) podem oferecer proteção adicional.
3. Backup e Recuperação de Desastres
A melhor defesa nem sempre evita um ataque. Ter backups regulares e testados é essencial para a recuperação em caso de perda de dados, corrupção ou comprometimento. Os backups devem ser armazenados em um local seguro e, idealmente, separado do servidor principal. A Host You Secure oferece soluções de backup robustas para garantir que seus dados estejam sempre seguros e recuperáveis.
Um processo de backup completo para um site WordPress, por exemplo, envolveria o backup dos arquivos do site e do banco de dados. Se você está gerenciando seu próprio VPS, pode automatizar isso.
4. Monitoramento Contínuo
A vigilância constante do seu servidor e aplicações é chave. Monitore logs de acesso e erro, atividade incomum na rede e uso de recursos. Ferramentas de monitoramento como Nagios, Zabbix ou soluções mais modernas baseadas em Prometheus e Grafana podem ajudar a identificar e alertar sobre atividades suspeitas em tempo real. Em um ambiente cloud como o oferecido pela Host You Secure, o monitoramento proativo é uma parte integral do serviço, mas a supervisão individual de aplicações é sempre recomendada.
5. Proteção Contra Ataques de Negação de Serviço (DDoS)
Ataques DDoS visam sobrecarregar seu servidor com tráfego ilegítimo, tornando seu site ou serviço indisponível. Embora a mitigação completa de ataques DDoS de grande escala seja complexa e muitas vezes exija soluções de nível de provedor, algumas medidas podem ajudar. Isso inclui a otimização da configuração do servidor web para lidar com muitas conexões simultâneas e, em casos de ataques persistentes, a utilização de serviços especializados em mitigação de DDoS.
Comparativo: Medidas de Segurança Essenciais
Para consolidar o entendimento sobre as camadas de segurança, apresentamos um comparativo das principais medidas:
| Recurso de Segurança | Descrição | Importância | Exemplo de Implementação |
|---|---|---|---|
| SSL/HTTPS | Criptografa a comunicação entre cliente e servidor. | Alta: Protege dados sensíveis, melhora SEO e confiança. | Certbot com Let's Encrypt, Apache/Nginx conf. |
| Firewall | Controla o tráfego de rede de entrada e saída. | Alta: Bloqueia acessos não autorizados e ataques. | UFW, iptables em Linux. Regras para portas 80, 443, SSH. |
| Autenticação Forte | Verifica a identidade do usuário/sistema. | Alta: Previne acesso indevido a contas e sistemas. | Chaves SSH, 2FA, senhas fortes, menor privilégio. |
| Atualizações Regulares | Corrige vulnerabilidades em softwares. | Essencial: Fecha brechas exploradas por atacantes. | apt update && apt upgrade, atualizações automáticas. |
| Backups | Permite recuperação em caso de falha ou ataque. | Essencial: Garante a continuidade do negócio. | Ferramentas de backup automáticas, armazenamento off-site. |
Perguntas Relacionadas
É possível ter segurança 100% garantida?
A segurança absoluta é um mito. O objetivo é minimizar riscos ao máximo, criando múltiplas camadas de defesa que tornem um ataque economicamente inviável ou muito difícil para o atacante. O foco deve ser em resiliência e recuperação rápida.
Qual a diferença entre SSL e TLS?
SSL é o protocolo original, considerado obsoleto e inseguro. TLS é seu sucessor, mais seguro e amplamente utilizado hoje, embora muitos ainda usem o termo SSL por costume para se referir à criptografia HTTPS.
Devo usar um WAF (Web Application Firewall)?
Sim, um WAF é altamente recomendado, especialmente para aplicações web com alta exposição. Ele atua analisando o tráfego HTTP/S em busca de padrões de ataque conhecidos antes que cheguem à sua aplicação, oferecendo uma camada extra de proteção.
O Futuro da Segurança Web
O cenário de ameaças cibernéticas está em constante evolução. Inteligência artificial (IA) e machine learning estão sendo cada vez mais utilizados tanto por atacantes quanto por defensores. A automação de processos de segurança, a segurança baseada em identidade e a computação confidencial são tendências que moldarão o futuro da proteção online. Manter-se atualizado com as últimas ameaças e soluções é um desafio contínuo, mas essencial.
Para um controle mais granular e avançado, especialmente em ambientes multi-tenant ou com requisitos específicos, a Host You Secure oferece a infraestrutura ideal. Se você está buscando implementar automações complexas ou gerenciar múltiplas instâncias, considere nossas soluções. Para saber mais sobre como proteger sua infraestrutura cloud, veja este guia prático de proteção.
A implementação de um servidor seguro exige atenção a detalhes, desde a configuração inicial até a manutenção contínua. Para aqueles que buscam otimizar suas aplicações e automações, um servidor robusto é a base. Conheça o guia completo para proteger seu servidor.
Conclusão
A segurança web é um ecossistema complexo, mas fundamental. Ao implementar as práticas discutidas aqui – como o uso de SSL/HTTPS, configuração de firewalls, autenticação robusta, atualizações regulares, backups e monitoramento – você constrói uma defesa sólida para seu site ou aplicação. Na Host You Secure, fornecemos a infraestrutura confiável e segura para que você possa focar no crescimento do seu negócio, sabendo que seus dados e serviços estão protegidos.
Para implementar essas medidas de segurança de forma eficaz, você precisa de um servidor confiável que suporte configurações avançadas e garanta alta disponibilidade. O plano VPS Brasil Básico da Host You Secure, com 4GB de RAM, 4 vCPUs e 100GB NVMe por R$ 99/mês, oferece a base ideal para a maioria dos sites institucionais, e-commerces pequenos e aplicações web que necessitam dessas camadas de proteção.
Garanta a segurança do seu projeto com o VPS Brasil Básico (R$ 99/mês).
📦 Template n8n: Agente de IA com WhatsApp + Evolution API
Baixe o arquivo JSON pronto para importar: Webhook configurado, tratamento de remetente, nó de OpenAI e disparo via Evolution API.
FAQ: perguntas frequentes
Quais são os principais componentes da segurança web?
Os principais componentes incluem criptografia (SSL/HTTPS), firewalls para controle de tráfego, sistemas de autenticação fortes (senhas, chaves SSH, 2FA), atualizações de software regulares, práticas de desenvolvimento seguro para prevenir injeções de código, backups consistentes e monitoramento contínuo do sistema.
Por que o HTTPS é mais seguro que o HTTP?
O HTTPS utiliza o protocolo TLS/SSL para criptografar os dados transmitidos entre o navegador do usuário e o servidor. Isso impede que interceptadores leiam informações sensíveis, como senhas ou dados de cartão de crédito. O HTTP, por outro lado, transmite dados em texto puro, tornando-os vulneráveis a interceptações.
Como um firewall protege meu servidor?
Um firewall atua como um porteiro para o tráfego de rede. Ele examina os pacotes de dados que tentam entrar ou sair do seu servidor e os compara com um conjunto de regras de segurança. Apenas o tráfego que atende a essas regras (como acesso permitido a portas específicas) é liberado, bloqueando tentativas de acesso não autorizado e ataques conhecidos.
O que é autenticação de dois fatores (2FA) e por que usá-la?
A autenticação de dois fatores adiciona uma segunda camada de verificação para provar a identidade de um usuário. Geralmente, envolve algo que você sabe (senha) e algo que você tem (código de um aplicativo, token físico). Isso dificulta enormemente o acesso indevido, mesmo que sua senha seja comprometida.
Qual a importância de manter softwares atualizados?
Vulnerabilidades de segurança são frequentemente descobertas em softwares desatualizados. Os desenvolvedores lançam atualizações (patches) para corrigir essas falhas. Manter seu sistema operacional, servidor web, banco de dados e aplicações sempre atualizados é crucial para fechar essas brechas e proteger contra explorações conhecidas.
Com que frequência devo fazer backups?
A frequência ideal de backups depende da criticidade e da taxa de alteração dos seus dados. Para sites com atualizações frequentes (e-commerces, blogs), backups diários ou até mais frequentes são recomendados. Para sites institucionais com poucas alterações, backups semanais podem ser suficientes. O importante é que os backups sejam regulares e testados.
Como proteger minha aplicação contra SQL Injection?
A melhor defesa contra SQL Injection é sanitizar todas as entradas do usuário antes de usá-las em consultas SQL. Utilize prepared statements (declarações preparadas) com parâmetros vinculados, que separam a consulta SQL dos dados. Evite construir consultas SQL concatenando strings diretamente das entradas do usuário.
O que é um Web Application Firewall (WAF) e como ele funciona?
Um WAF é um tipo de firewall que inspeciona o tráfego HTTP/S em busca de ameaças a aplicações web. Ele pode filtrar, monitorar e bloquear requisições maliciosas, como tentativas de SQL Injection, XSS, e outras injeções de código, antes que cheguem ao servidor web. Pode ser implementado como software, hardware ou serviço em nuvem.
Comentários (9)
A automação de backups com rotação e teste periódico de restore é a dica de ouro. Conteúdo indispensável para qualquer sysadmin. Você tem algum material mais avançado sobre esse tema?
A explicação sobre cabeçalhos de segurança (CSP, HSTS, X-Frame-Options) foi essencial para obtermos nota A+ no SecurityHeaders. Será que isso funciona também com ambientes híbridos?
Configurar alertas automáticos para tentativas anômalas de login via Telegram/Discord salvou nosso plantão esse fim de semana. Você tem algum material mais avançado sobre esse tema?
Implementei o isolamento de rede dos containers e as políticas de firewall conforme o artigo. Infraestrutura muito mais robusta agora. Em qual parte do artigo você recomenda focar para quem está começando em produção?
Tutorial completo de hardening! O setup de UFW com Fail2ban e autenticação por chaves SSH bloqueou centenas de tentativas de invasão.
Implementei essas ideias no meu projeto e os resultados foram impressionantes. Obrigado pelo conhecimento compartilhado!
Artigo muito bem escrito e explicativo! Já compartilhei com toda a equipe da empresa.
Excelente conteúdo! Aprendi conceitos que não encontrava em outros lugares em português. Será que isso funciona também com [tecnologia relacionada]?
Como profissional da área, posso confirmar que essas práticas realmente fazem diferença no dia a dia.