
Índice do artigo
O que são Webhooks e Como Funcionam?
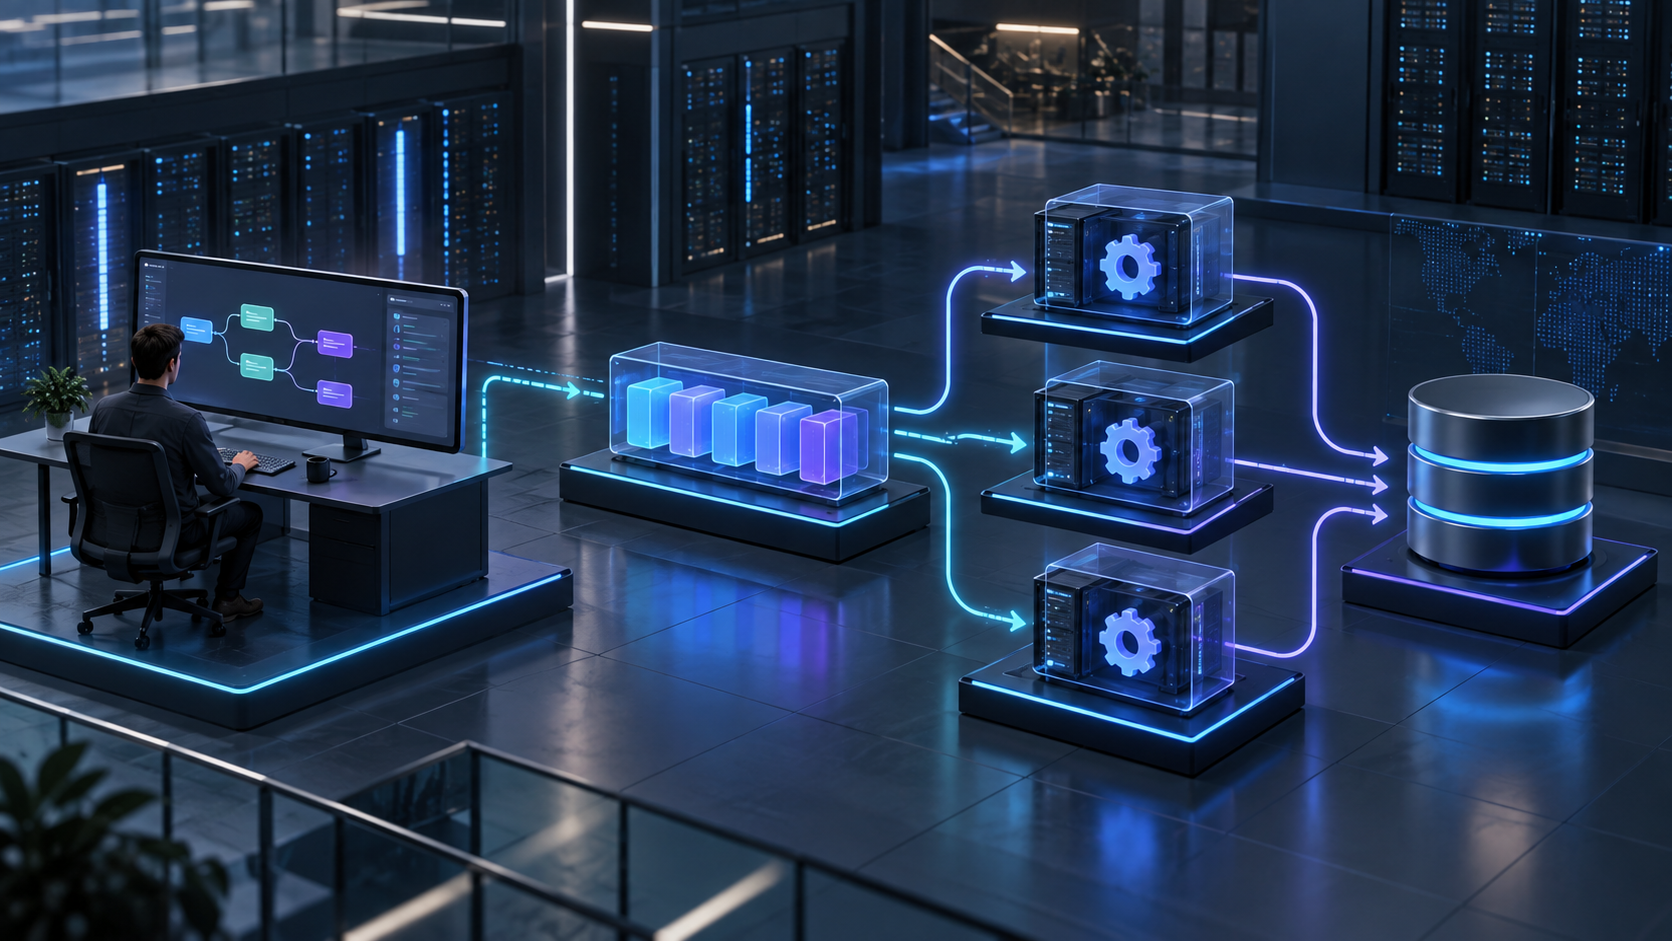
Webhooks são mecanismos de comunicação assíncrona que permitem que uma aplicação envie notificações automáticas (payloads de dados) para outra aplicação em tempo real, sempre que um evento específico ocorre. Diferente de uma API REST tradicional, onde você precisa constantemente "perguntar" (polling) por atualizações, os webhooks agem como um "empurrão" proativo. Imagine que você se inscreve para receber notificações de um evento: em vez de ligar para o organizador a cada cinco minutos para saber se algo mudou, o organizador te liga assim que o evento ocorre. Essa é a essência de um webhook.
Veja a infraestrutura: VPS para n8n no Brasil para colocar este projeto no ar.
Na prática, um webhook é uma URL (um endpoint) que você registra em um sistema de origem. Quando um evento acontece nesse sistema (por exemplo, um novo pedido em um e-commerce, uma atualização de status em um CRM, ou a conclusão de uma tarefa em um N8N), ele envia uma solicitação HTTP POST para a URL configurada, contendo um payload com os dados relevantes do evento. Isso garante que a transferência de dados seja instantânea e otimizada, reduzindo a carga nos servidores da API e garantindo que os sistemas estejam sempre sincronizados. Em minha experiência, já ajudei clientes a configurar webhooks para automatizar a notificação de novos usuários em sistemas de CRM, reduzindo o tempo de resposta da equipe de vendas em até 50%.
Webhook vs. API REST Tradicional: Entendendo as Diferenças
A principal diferença reside no modelo de comunicação. Uma API REST opera no modelo de "solicitação-resposta", onde o cliente inicia a comunicação para buscar dados. Para obter informações atualizadas, o cliente precisa realizar chamadas repetidas (polling), o que pode ser ineficiente em termos de recursos e introduzir latência. Por exemplo, para saber se um pagamento foi aprovado, você faria chamadas periódicas à API de pagamentos.
Já os webhooks invertem esse fluxo. O sistema que hospeda o webhook (o "consumidor" do webhook) expõe uma URL. O sistema que gera o evento (o "provedor" do webhook) é configurado para enviar uma solicitação HTTP POST para essa URL quando o evento acontece. Isso significa que o consumidor recebe as informações apenas quando elas são realmente necessárias, sem a necessidade de polling constante, otimizando a transferência de dados. Para entender mais sobre otimização de APIs e como webhooks podem ajudar, confira nosso artigo sobre como otimizar a entrega e consumo de dados com webhooks.
Estrutura Básica de um Payload de Webhook
O payload de um webhook é o corpo da requisição HTTP POST e geralmente contém dados estruturados, como JSON ou XML, que descrevem o evento ocorrido. A estrutura e o conteúdo do payload variam de acordo com o provedor do webhook, mas geralmente incluem informações como o tipo de evento, um timestamp, e os dados específicos relacionados ao evento. Por exemplo, um payload de webhook para um novo pedido em um e-commerce pode incluir o ID do pedido, itens comprados, valor total, dados do cliente, etc.
É crucial que o sistema receptor do webhook seja capaz de interpretar esse payload corretamente. Um payload bem estruturado facilita o processamento e a automação subsequente. Um exemplo comum de payload JSON pode ser:
{
  "event": "order.created",
  "timestamp": "2024-07-26T10:30:00Z",
  "data": {
    "order_id": "12345",
    "customer_id": "67890",
    "total_amount": 150.75,
    "currency": "BRL",
    "items": [
      {"product_id": "P001", "quantity": 1, "price": 100.00},
      {"product_id": "P002", "quantity": 2, "price": 25.37}
    ]
  }
}
Configurando um Webhook: Passo a Passo Essencial
A configuração de um webhook envolve duas partes principais: a criação de um endpoint receptor e o registro dessa URL no sistema que irá enviar os eventos. O endpoint receptor é um serviço em seu servidor que escutará as requisições HTTP POST enviadas pelo provedor do webhook. Este serviço precisa ser publicamente acessível e estar preparado para processar os dados recebidos.
Criando um Endpoint Receptor com Express.js e Nginx
Para ilustrar, vamos criar um endpoint simples usando Node.js com Express e expô-lo publicamente com Nginx. Este exemplo simula um ambiente onde você hospedaria suas aplicações de automação. Precisaremos de um servidor VPS, como o VPS Brasil Básico da Host You Secure, com pelo menos 4GB de RAM e 4 vCPUs para hospedar o Docker e o Nginx.
- Crie o diretório do projeto:
mkdir my-webhook-receiver && cd my-webhook-receiver - Inicialize o Node.js e instale Express:
npm init -y && npm install express body-parser - Crie o arquivo
app.js:
// app.js
const express = require('express');
const bodyParser = require('body-parser');

const app = express();
const PORT = process.env.PORT || 3000;

// Use body-parser para processar JSON e URLs codificadas
app.use(bodyParser.json());
app.use(bodyParser.urlencoded({ extended: true }));

// Endpoint do webhook
app.post('/webhook', (req, res) => {
  console.log('Webhook recebido!');
  console.log('Evento:', req.body.event);
  console.log('Dados:', req.body.data);
  // Aqui você processaria os dados recebidos
  // Por exemplo, salvar em um banco de dados, disparar outra automação, etc.

  // Responder com sucesso é crucial para o provedor saber que a entrega foi bem-sucedida
  res.status(200).send('Webhook recebido com sucesso!');
});

// Endpoint de teste
app.get('/', (req, res) => {
  res.send('Servidor de webhook está online!');
});

app.listen(PORT, () => {
  console.log(`Servidor webhook rodando na porta ${PORT}`);
});
Configurando Docker Compose para o Endpoint e Nginx
Para rodar a aplicação Node.js e o Nginx como proxy reverso, usaremos Docker Compose. Isso facilita a orquestração dos serviços no seu VPS. Precisaremos de um arquivo docker-compose.yml e uma configuração básica para o Nginx.
- Crie o arquivo
Dockerfilepara a aplicação Node.js:
# Dockerfile
FROM node:18-alpine
WORKDIR /app
COPY package*.json ./
RUN npm install
COPY . .
EXPOSE 3000
CMD ["node", "app.js"]- Crie o arquivo
nginx.confna pastanginx:
# nginx/nginx.conf
server {
    listen 80;
    server_name seu_dominio.com;

    location / {
        proxy_pass http://webhook-app:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}- Crie o arquivo
docker-compose.yml:
version: '3.8'

services:
  webhook-app:
    build:
      context: .
      dockerfile: Dockerfile
    ports:
      - "3000:3000"
    restart: always

  nginx:
    image: nginx:alpine
    ports:
      - "80:80"
      - "443:443" # Para HTTPS, se for configurar Certbot
    volumes:
      - ./nginx/nginx.conf:/etc/nginx/conf.d/default.conf:ro
      # - ./certbot/conf:/etc/letsencrypt # Descomente para Certbot
      # - ./certbot/www:/var/www/certbot # Descomente para Certbot
    depends_on:
      - webhook-app
    restart: always
Para iniciar os serviços, execute docker compose up -d no diretório raiz do seu projeto. Lembre-se de configurar seu DNS para apontar seu_dominio.com para o IP do seu VPS. Para saber mais sobre como otimizar a entrega de dados, confira nosso artigo sobre engenharia de eventos e escalabilidade com webhooks.
Segurança e Autenticação de Webhooks
A segurança é primordial ao lidar com webhooks, pois seu endpoint estará publicamente acessível. Sem as devidas precauções, um endpoint pode se tornar um vetor de ataque. Implementar autenticação e validação rigorosas é fundamental para garantir a integridade dos dados e a segurança do seu sistema.
Assinaturas de Requisição (Signatures)
Muitos provedores de webhook incluem uma assinatura digital na requisição, geralmente no cabeçalho HTTP (ex: X-Hub-Signature, X-Shopify-Hmac-Sha256). Esta assinatura é um hash (geralmente HMAC SHA256) do payload do webhook, gerado usando uma chave secreta que só o provedor e você conhecem. Ao receber o webhook, você recalcula o hash do payload com a mesma chave secreta e compara com a assinatura fornecida. Se as assinaturas não corresponderem, a requisição deve ser rejeitada.
Exemplo de validação em Node.js (usando a mesma chave secreta):
// Dentro do seu endpoint /webhook
const crypto = require('crypto');

const WEBHOOK_SECRET = 'sua_chave_secreta_aqui'; // Use uma variável de ambiente!

app.post('/webhook', (req, res) => {
  const signature = req.headers['x-hub-signature-256']; // Ou o cabeçalho específico do seu provedor
  const payload = JSON.stringify(req.body); // O payload original como string

  const hmac = crypto.createHmac('sha256', WEBHOOK_SECRET);
  hmac.update(payload);
  const digest = 'sha256=' + hmac.digest('hex');

  if (signature === digest) {
    console.log('Assinatura verificada com sucesso!');
    // Prossiga com o processamento dos dados
    res.status(200).send('Webhook recebido e autenticado.');
  } else {
    console.warn('Assinatura inválida! Requisição rejeitada.');
    res.status(401).send('Não autorizado: Assinatura inválida.');
  }
});
Uso de HTTPS e Validação de IPs
Sempre use HTTPS para seus endpoints de webhook. Isso criptografa a comunicação, protegendo o payload de interceptações e garantindo a privacidade dos dados. Além disso, muitos provedores publicam uma lista de endereços IP dos quais eles enviam webhooks. Filtrar requisições para aceitar apenas IPs dessa lista adiciona uma camada extra de segurança, barrando requisições de fontes não autorizadas.
Monitoramento e Tratamento de Falhas
Webhooks, por sua natureza assíncrona, exigem um bom sistema de monitoramento e tratamento de falhas. Falhas na entrega ou no processamento podem levar a dados inconsistentes ou a interrupção de automações críticas.
Filas de Mensagens e Retries
Para garantir que nenhum evento seja perdido, é uma boa prática usar filas de mensagens (como RabbitMQ, Apache Kafka ou Redis com Pub/Sub) para processar os payloads de webhook de forma assíncrona. Em vez de processar o evento diretamente no endpoint, você o adiciona a uma fila. Isso desacopla o recebimento do webhook do seu processamento, tornando o sistema mais resiliente a picos de tráfego e falhas temporárias. Muitos provedores de webhook também implementam mecanismos de retry (tentativas de reenvio) com backoff exponencial, re-enviando o webhook caso a primeira tentativa falhe. Certifique-se de que seu endpoint retorne códigos de status HTTP apropriados (200 OK para sucesso, 4xx para erros do cliente, 5xx para erros do servidor) para que o provedor possa interpretar o resultado da entrega.
Logging e Alertas
Implemente um sistema de logging robusto para registrar todas as requisições de webhook recebidas, incluindo cabeçalhos, payloads e resultados do processamento. Isso é inestimável para depuração e auditoria. Configure alertas para notificar sua equipe sobre falhas no processamento de webhooks ou tentativas de acesso não autorizado. Ferramentas como Prometheus e Grafana, ou serviços como Sentry, podem ser integradas para monitorar a saúde dos seus endpoints de webhook.
Casos de Uso e Benefícios dos Webhooks
Webhooks são extremamente versáteis e podem ser aplicados em uma vasta gama de cenários para otimizar a transferência de dados e processos de automação. Eles são a espinha dorsal de muitas integrações modernas.
Automação de Fluxos de Trabalho
Um dos casos de uso mais comuns é a automação de fluxos de trabalho. Por exemplo, quando um novo cliente se cadastra em seu site (evento), um webhook pode ser disparado para:
- Adicionar o cliente a uma lista de e-mail marketing.
- Criar uma entrada no CRM.
- Enviar uma notificação para a equipe de vendas no Slack.
Essas automações acontecem em tempo real, sem intervenção manual, o que acelera processos e reduz erros. Plataformas de automação como N8N e Zapier fazem uso extensivo de webhooks para conectar diferentes serviços.
Sincronização de Dados em Tempo Real
Webhooks são ideais para manter dados sincronizados entre sistemas. Por exemplo, em um e-commerce, quando o status de um pedido é atualizado (de 'pendente' para 'enviado'), um webhook pode notificar o sistema de rastreamento de entregas ou o sistema financeiro para registrar a transação. Isso elimina a necessidade de jobs cron que executam polling periódico, garantindo que a informação mais recente esteja sempre disponível onde for necessária.
Webhooks vs. Polling: Uma Comparação Detalhada
A escolha entre webhooks e polling depende muito do caso de uso e dos requisitos de tempo real e eficiência. Compreender as vantagens e desvantagens de cada um é crucial para arquitetar sistemas eficientes.
Quando Usar Webhooks
Webhooks são a melhor escolha quando você precisa de notificações em tempo real sobre eventos específicos. Eles são mais eficientes em termos de rede e recursos do servidor, pois as informações são enviadas apenas quando um evento ocorre, eliminando chamadas desnecessárias. Isso é especialmente benéfico para integrações de alto volume de eventos ou quando a latência é um fator crítico. Por exemplo, em um sistema de pagamentos, você quer saber o status de uma transação imediatamente, não a cada 5 minutos. Webhooks também reduzem a carga no servidor da API do provedor, pois ele só precisa enviar dados quando há algo novo, em vez de responder a inúmeras requisições de polling.
Quando Usar Polling
Polling pode ser aceitável para cenários onde a atualização em tempo real não é estritamente necessária, ou quando o número de eventos é baixo e esporádico. Também é útil quando o provedor da API não oferece suporte a webhooks. No entanto, o polling pode gerar um tráfego de rede considerável e consumir recursos do servidor, pois o cliente faz requisições repetidas, mesmo que não haja novos dados. Se a frequência de polling for muito alta, você pode atingir limites de taxa (rate limits) da API. Na prática, eu recomendo o polling apenas como último recurso ou para dados que mudam muito lentamente (ex: uma vez por dia).
| Característica | Webhooks | Polling |
|---|---|---|
| Iniciador da Comunicação | Servidor (provedor do evento) | Cliente (consumidor do evento) |
| Atualização de Dados | Tempo real (baseado em eventos) | Periódica (baseada em intervalo) |
| Eficiência de Rede | Alta (apenas dados relevantes) | Baixa (requisições frequentes, mesmo sem dados) |
| Latência | Baixa | Pode ser alta (depende do intervalo) |
| Carga no Servidor da API | Menor | Maior (muitas requisições) |
| Complexidade de Implementação | Pode exigir endpoint público e segurança | Geralmente mais simples para o cliente |
Erros Comuns ao Implementar Webhooks e Como Evitá-los
Apesar de sua simplicidade conceitual, a implementação de webhooks pode apresentar desafios. Conhecer os erros comuns e como evitá-los é fundamental para garantir a estabilidade e a segurança de suas integrações.
Não Validar Requisições
Um dos erros mais graves é não validar a origem e a integridade das requisições de webhook. Receber dados de uma fonte não confiável pode levar a injeção de dados maliciosos ou ataques de negação de serviço (DoS). Sempre valide a assinatura da requisição (se disponível) e, se possível, restrinja os IPs de origem. Minha dica de insider: nunca confie no cabeçalho X-Signature sem validação criptográfica; ele é facilmente forjável.
Processamento Síncrono do Payload
Processar o payload do webhook de forma síncrona (ou seja, executar todas as operações diretamente no endpoint receptor antes de retornar uma resposta) pode causar problemas de timeout. Se o provedor do webhook não receber uma resposta HTTP 2xx em um tempo razoável (geralmente 5-10 segundos), ele pode considerar a entrega falha e tentar reenviar, causando duplicidade ou atrasos. A melhor prática é adicionar o payload a uma fila de mensagens e retornar um 200 OK imediatamente, deixando o processamento pesado para um worker assíncrono. Isso é crucial para manter a performance e a resiliência do seu sistema.
Falta de Tratamento de Retries e Duplicidade
Provedores de webhook geralmente reenviam notificações se não obtiverem uma resposta de sucesso. Isso significa que seu endpoint pode receber o mesmo evento múltiplas vezes. Seu sistema deve ser idempotente, ou seja, processar o mesmo evento várias vezes deve produzir o mesmo resultado como se tivesse sido processado apenas uma vez. Isso pode ser feito rastreando IDs de eventos únicos ou verificando o estado atual do recurso antes de aplicar mudanças. Por exemplo, se você está atualizando um status de pedido, verifique se o status já não está no estado desejado antes de tentar atualizá-lo novamente.
Perguntas Relacionadas
Como testar um webhook localmente?
Para testar um webhook localmente, você pode usar ferramentas como ngrok ou localtunnel, que criam um túnel seguro da internet para sua máquina local. Isso permite que provedores de webhook enviem payloads para seu endpoint em desenvolvimento, facilitando a depuração. Outra opção é usar ferramentas de mock de API como Postman ou Insomnia para simular as requisições que o provedor enviaria.
Webhooks podem falhar na entrega?
Sim, webhooks podem falhar na entrega por diversas razões, como problemas de rede, timeouts no endpoint receptor, erros no código do receptor ou problemas no servidor do provedor. Por isso, é fundamental que ambos os lados (provedor e consumidor) implementem mecanismos de retry, filas de mensagens e logging robusto para garantir a confiabilidade na transferência de dados.
Qual a diferença entre um webhook e uma notificação por push?
Embora ambos envolvam o conceito de "empurrar" informações, webhooks são mais genéricos e são usados para comunicação entre servidores ou aplicações back-end, geralmente via HTTP POST com payloads de dados. Notificações por push (como as de aplicativos móveis) são mais específicas para a entrega de mensagens em tempo real para dispositivos de usuários finais, muitas vezes via protocolos e serviços específicos da plataforma (APNS para iOS, FCM para Android).
É possível enviar webhooks de forma segura sem HTTPS?
Não é recomendado. Embora tecnicamente possível, enviar webhooks sem HTTPS expõe o payload a interceptações e adulterações (man-in-the-middle attacks). A criptografia fornecida pelo HTTPS é crucial para proteger dados sensíveis e garantir a integridade da transferência de dados. Sempre configure seu endpoint de webhook para usar HTTPS, utilizando certificados SSL/TLS.
Conclusão: Otimize Suas Integrações com Webhooks
Webhooks são uma tecnologia fundamental para construir integrações eficientes e reativas, permitindo a automação de fluxos de trabalho e a transferência de dados em tempo real. Ao adotar as melhores práticas de segurança, como validação de assinaturas e uso de HTTPS, e ao implementar estratégias robustas para tratamento de falhas e monitoramento, você pode criar sistemas resilientes que respondem instantaneamente aos eventos mais importantes.
Para hospedar seus endpoints de webhook e outras aplicações de automação, você precisará de um servidor VPS confiável e robusto. O VPS Brasil Básico por R$ 99/mês da Host You Secure, com R$ 99/mês, 4GB RAM, 4 vCPUs e 100GB NVMe, é a escolha ideal para iniciar seus projetos de automação com webhooks, oferecendo a performance e a estabilidade necessárias para seus serviços.
📦 Template n8n: Agente de IA com WhatsApp + Evolution API
Baixe o arquivo JSON pronto para importar: Webhook configurado, tratamento de remetente, nó de OpenAI e disparo via Evolution API.
FAQ: perguntas frequentes
Qual a principal vantagem de usar webhooks em vez de polling?
A principal vantagem é a eficiência e a capacidade de comunicação em tempo real. Webhooks eliminam a necessidade de polling constante, onde um cliente faz requisições repetidas para verificar atualizações. Com webhooks, a aplicação provedora envia os dados proativamente apenas quando um evento ocorre, economizando recursos de rede e servidor para ambas as partes e reduzindo a latência na transferência de informações.
É possível usar webhooks para enviar dados sensíveis?
Sim, é possível e comum usar webhooks para dados sensíveis, desde que as medidas de segurança adequadas sejam implementadas. Isso inclui o uso obrigatório de HTTPS para criptografar o tráfego, a implementação de assinaturas de requisição para autenticar a origem e validar a integridade do payload, e, se possível, a restrição de acesso por lista de IPs. Nunca envie dados sensíveis por webhooks sem criptografia.
Como garanto que meu webhook está sempre disponível?
Para garantir a alta disponibilidade de um endpoint de webhook, é crucial hospedar sua aplicação em uma infraestrutura confiável (como um VPS robusto). Além disso, implemente balanceadores de carga, use filas de mensagens para processamento assíncrono do payload, e configure sistemas de monitoramento e alertas. Provedores de webhook geralmente têm mecanismos de retry que ajudam a lidar com falhas temporárias, mas um endpoint resiliente é essencial.
Quais tipos de dados são comumente enviados em um payload de webhook?
Os payloads de webhook geralmente contêm dados estruturados em formatos como JSON ou XML, que descrevem o evento ocorrido. Isso pode incluir identificadores de recursos (IDs de pedidos, usuários), timestamps, status de objetos (novo, atualizado, excluído), detalhes específicos do evento (itens comprados, valores, mensagens de erro) e informações contextuais que ajudam o sistema receptor a processar o evento.
Preciso de um servidor dedicado para hospedar meu endpoint de webhook?
Não necessariamente um servidor "dedicado" no sentido físico, mas você precisa de um ambiente que possa ser acessado publicamente e que seja robusto o suficiente para lidar com o volume de requisições esperado. Um Servidor Virtual Privado (VPS) é uma excelente opção, oferecendo o controle e os recursos necessários para hospedar seu endpoint de webhook de forma segura e eficiente, garantindo que ele esteja sempre online.
Qual a importância dos códigos de status HTTP ao responder a um webhook?
Os códigos de status HTTP são vitais para comunicar o resultado do processamento do webhook de volta ao provedor. Um código 2xx (ex: 200 OK) indica que o webhook foi recebido e processado com sucesso. Códigos 4xx (erros do cliente) ou 5xx (erros do servidor) informam ao provedor que houve um problema, o que pode acionar mecanismos de retry ou alertas. Retornar o status correto é fundamental para o fluxo de reenvio de webhooks.
Como posso proteger meu endpoint de webhook contra ataques DDoS?
Para proteger seu endpoint de webhook contra ataques DDoS, você pode implementar diversas estratégias. Utilize um firewall para filtrar tráfego malicioso, configure limites de taxa (rate limiting) para requisições do mesmo IP, e considere o uso de um serviço de proteção DDoS (como Cloudflare). Além disso, a validação rigorosa da origem das requisições (assinaturas, IPs permitidos) ajuda a mitigar o impacto de tráfego indesejado.
Webhooks são a mesma coisa que sockets web?
Não, webhooks e WebSockets não são a mesma coisa, embora ambos permitam comunicação em tempo real. Webhooks são requisições HTTP unidirecionais disparadas por eventos, onde o servidor envia dados para um endpoint específico do cliente. WebSockets, por outro lado, estabelecem uma conexão bidirecional persistente entre cliente e servidor, permitindo troca de dados em tempo real em ambas as direções, ideal para aplicações como chats e jogos multiplayer.
Comentários (8)
Implementei essas configurações no VPS da minha empresa e reduziu nosso custo com cloud em 40%. O artigo está muito bem explicado, parabéns!
A latência para o Brasil ficou excelente depois que migramos para a VPS local. O tutorial de configuração de rede e MTU foi direto ao ponto.
Excelente artigo! Como sysadmin, confirmo que essas configurações realmente fazem diferença. Só gostaria de adicionar que o ajuste do swappiness também ajuda muito no uso de memória.
Estou usando essa configuração no meu servidor há 2 meses e realmente melhorou a performance! O tempo de resposta caiu de 200ms para 30ms. Vou implementar também as dicas de otimização que você mencionou. Tem algum repositório GitHub de referência com esse setup?
Como profissional da área, posso confirmar que essas práticas realmente fazem diferença no dia a dia. Será que isso funciona também com [tecnologia relacionada]?
Artigo muito bem escrito e explicativo! Já compartilhei com toda a equipe da empresa.
Excelente conteúdo! Aprendi conceitos que não encontrava em outros lugares em português.
Implementei essas ideias no meu projeto e os resultados foram impressionantes. Obrigado pelo conhecimento compartilhado! Será que isso funciona também com [tecnologia relacionada]?