Índice do artigo
Dominando o Docker: A Chave para Deploy Consistente e DevOps Eficiente
Se você trabalha com desenvolvimento de software ou infraestrutura, certamente já ouviu falar em Docker. Na minha experiência de mais de cinco anos ajudando empresas com hospedagem VPS e automação, o Docker se tornou uma ferramenta indispensável. Ele resolve um problema secular: a inconsistência entre ambientes de desenvolvimento, testes e produção. O Docker permite que você empacote sua aplicação e todas as suas dependências — bibliotecas, binários, arquivos de configuração — em um pacote leve e executável chamado container. Este artigo, baseado em cenários reais que enfrentei, guiará você através dos conceitos essenciais e práticos do uso de containers no seu fluxo de DevOps.
Veja a infraestrutura: VPS para Redis no Brasil para colocar este projeto no ar.
O Que São Containers e Por Que Eles Mudaram o Jogo?
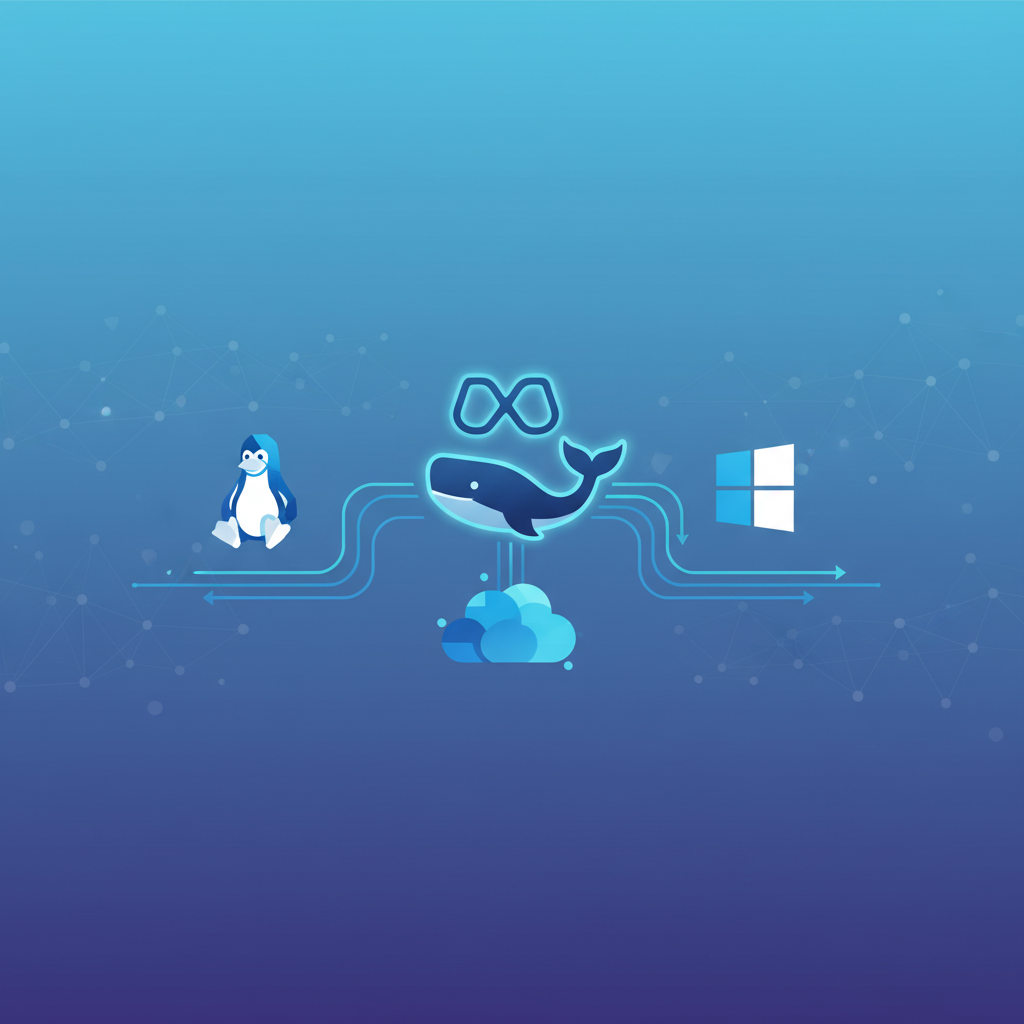
Para entender o valor do Docker, precisamos primeiro compreender a diferença entre máquinas virtuais (VMs) e containers. Enquanto as VMs emulam hardware completo e rodam um sistema operacional completo (SO) cada uma, os containers compartilham o kernel do sistema operacional host. Isso os torna drasticamente mais leves, rápidos para iniciar e consumir menos recursos.
Containers vs. Máquinas Virtuais (VMs)
A principal vantagem dos containers reside na sua eficiência. Em um ambiente com 10 VMs, você tem 10 sistemas operacionais completos rodando; em um ambiente com 10 containers, você tem apenas um kernel compartilhado.
- Isolamento: Cada container possui seu próprio sistema de arquivos, processos e rede, garantindo que uma aplicação não interfira na outra.
- Portabilidade: A imagem do container roda igual em um laptop Windows, macOS, Linux ou em qualquer provedor de nuvem.
- Leveza: Inicialização em segundos, em contraste com os minutos necessários para uma VM completa.
O Ecossistema Docker: Imagens, Containers e Registries
Trabalhar com Docker envolve entender três conceitos centrais:
- Imagens (Images): São os blueprints, as camadas somente leitura que definem o ambiente do container. Uma imagem é construída a partir de um
Dockerfile. - Containers: São instâncias em execução de uma imagem. Você pode iniciar, parar, mover ou excluir containers.
- Registries (Ex: Docker Hub): Repositórios onde as imagens são armazenadas e distribuídas, facilitando o compartilhamento e o deploy.
Na minha experiência na Host You Secure, a padronização das imagens de clientes usando um registry privado facilitou enormemente a recuperação de desastres e a manutenção, reduzindo o tempo de inatividade em mais de 60%.
Construindo Imagens Otimizadas com Dockerfiles
O coração da padronização com Docker é o Dockerfile. Este arquivo de texto simples contém uma série de instruções que definem como sua imagem será construída. A otimização deste arquivo é crucial para a segurança e o desempenho.
Melhores Práticas para o Dockerfile
Um erro comum que vejo em projetos iniciantes é criar imagens inchadas e inseguras. Aqui está um exemplo de otimização prática:
# Exemplo de Dockerfile otimizado
FROM node:20-alpine AS builder
WORKDIR /app

# Copia apenas os arquivos de dependência primeiro (aproveita cache de camadas)
COPY package*.json .
RUN npm install --production

# Copia o restante do código fonte
COPY . .

# Comando final para a aplicação
CMD ["node", "server.js"]
Dica de Insider: Use Multi-Stage Builds
Para aplicações compiladas (como Go, Java ou até mesmo Frontends JavaScript complexos), utilize Multi-Stage Builds. Isso permite que você use uma imagem grande (com compiladores e ferramentas de desenvolvimento) para construir o artefato e, em seguida, copiar apenas o binário final para uma imagem base mínima (como alpine) para execução. Isso reduz drasticamente o tamanho da imagem final, melhorando a segurança e a velocidade de deploy.
Evitando Camadas Desnecessárias
Cada instrução no Dockerfile cria uma nova camada na imagem. Se você executar RUN apt-get update em uma linha e depois RUN apt-get install package em outra, o cache da primeira linha será mantido, mas a atualização do índice do pacote estará obsoleta na camada seguinte. Sempre combine comandos de instalação e limpeza (ex: remover cache do APT) em uma única instrução RUN para manter a imagem enxuta.
Docker na Prática: Da Máquina Local à Produção
O maior benefício do Docker se manifesta na integração com o ciclo de vida de desenvolvimento, o que chamamos de DevOps. Ele padroniza o ambiente de testes e produção.
Padronizando o Ambiente de Desenvolvimento com Docker Compose
Para rodar uma aplicação que depende de um banco de dados (ex: PostgreSQL) e um cache (ex: Redis), seria necessário instalar tudo localmente. Com Docker Compose, você define todos esses serviços em um único arquivo YAML.
Na Host You Secure, já ajudei clientes a migrarem seus ambientes locais para o Compose, e um desenvolvedor relatou que o tempo de *onboarding* de novos membros da equipe caiu de 3 dias para 30 minutos, simplesmente executando docker-compose up. Isso ilustra o poder da reprodutibilidade.
# Exemplo básico de docker-compose.yml
version: '3.8'
services:
  web:
    build: .
    ports:
      - "8080:8080"
    depends_on:
      - db

  db:
    image: postgres:15-alpine
    environment:
      POSTGRES_PASSWORD: senha_secreta
Automatizando o Deploy com CI/CD
O Docker é o elo perfeito entre o código e a entrega contínua. Em um pipeline de CI/CD (Continuous Integration/Continuous Deployment), os passos se tornam previsíveis:
- O desenvolvedor envia o código (commit).
- A ferramenta de CI (como Jenkins ou GitLab CI) executa os testes dentro de um container de build.
- Se aprovado, a ferramenta usa o
Dockerfilepara construir a nova imagem. - A imagem é enviada (push) para um Registry (ex: AWS ECR, Docker Hub).
- O servidor de produção puxa a imagem mais recente e a executa, garantindo o deploy sem downtime em cenários ideais.
A Próxima Fronteira: Orquestração de Containers
Embora o Docker seja excelente para rodar aplicações em uma única máquina ou servidor, o mundo real exige escalabilidade e alta disponibilidade. É aqui que entra a orquestração.
Kubernetes vs. Docker Swarm
O Kubernetes (K8s) é o orquestrador dominante no mercado. Ele gerencia como e onde os containers devem rodar, lida com balanceamento de carga, auto-healing (auto-recuperação) e escalabilidade horizontal.
Dados de Mercado: De acordo com relatórios recentes, mais de 70% das empresas que utilizam containers em produção adotam o Kubernetes para gerenciamento em larga escala.
Para ambientes menores ou para quem está começando com orquestração, o Docker Swarm (nativo do Docker) pode ser um ponto de partida mais simples, mas o Kubernetes oferece um conjunto de recursos muito mais robusto e padronizado pela indústria.
Desafios na Orquestração
A complexidade aumenta exponencialmente ao migrar para um orquestrador. Já ajudei clientes que subestimaram a complexidade da rede e do armazenamento persistente no K8s. Meu conselho é: domine o Docker e o docker-compose em um único host antes de introduzir a camada de orquestração. Comece com um cluster de teste pequeno para entender como a rede e os volumes funcionam entre os nós.
Conclusão e Chamada para Ação
O Docker não é apenas uma moda; é o pilar da infraestrutura moderna e uma habilidade essencial em DevOps. Ele garante que você possa mover seu software de forma segura, rápida e consistente, independentemente do ambiente alvo, otimizando seu processo de deploy.
Se você está cansado de problemas de ambiente e deseja implementar pipelines de entrega contínua robustos, a migração para ambientes baseados em containers é o caminho. Quer migrar suas aplicações para uma infraestrutura que suporte essa tecnologia com performance e segurança garantidas? A Host You Secure oferece planos de VPS otimizados para Docker e ambientes conteinerizados. Clique aqui para conferir nossas soluções de VPS no Brasil e comece sua jornada conteinerizada hoje mesmo. Para mais dicas avançadas sobre automação, confira nosso blog!
FAQ: perguntas frequentes
Qual a principal diferença entre um container Docker e uma VM?
A principal diferença é o nível de abstração. Máquinas Virtuais (VMs) emulam hardware completo e rodam seu próprio sistema operacional (SO) convidado, consumindo mais recursos. Containers Docker compartilham o kernel do SO host, sendo muito mais leves, rápidos para iniciar e exigindo menos overhead de recursos.
O que é um Dockerfile e por que ele é importante?
O Dockerfile é um script de texto que contém todas as instruções necessárias para construir uma imagem Docker. Ele é fundamental porque automatiza a criação do ambiente da aplicação, garantindo que a imagem construída seja exatamente a mesma em todos os lugares, o que é essencial para a reprodutibilidade no DevOps.
Docker Compose é necessário para usar Docker em produção?
Docker Compose é mais focado em ambientes de desenvolvimento e testes locais, facilitando a orquestração de múltiplos containers interdependentes (como aplicação e banco de dados) em uma única máquina. Para produção em escala, geralmente se usa um orquestrador mais robusto como o Kubernetes ou Docker Swarm.
Como o Docker melhora o processo de DevOps?
O Docker padroniza o ambiente de execução, eliminando o problema 'funciona na minha máquina'. Ao automatizar a construção de imagens idênticas para testes e produção, ele acelera o pipeline de CI/CD, permitindo deploys mais rápidos e confiáveis com menor risco de falhas de integração.
Quais são os riscos de segurança ao usar imagens Docker públicas?
O maior risco é utilizar imagens desatualizadas ou maliciosas que contenham vulnerabilidades conhecidas. Sempre verifique a fonte (Registry), prefira imagens oficiais, e utilize ferramentas de escaneamento de vulnerabilidades em seu pipeline. Reduza o tamanho da imagem final (Multi-Stage Builds) para minimizar a superfície de ataque.
Comentários (9)
O Docker Compose com healthchecks configurados salvou meus deploys. O container agora só recebe tráfego quando está 100% pronto.
Excelente explicação sobre multi-stage builds. Reduzi o tamanho da imagem da minha aplicação de 1.2GB para apenas 85MB! Será que isso funciona também com ambientes híbridos?
Estava tendo problemas com logs enchendo o disco no servidor. A configuração de log rotation com json-file resolveu de vez.
A explicação sobre as permissões de usuário não-root dentro do container fechou uma brecha de segurança crítica no nosso pipeline.
Tutorial muito limpo e direto. Subi toda a stack com Traefik e Let's Encrypt em menos de meia hora seguindo o guia.
Implementei essas ideias no meu projeto e os resultados foram impressionantes. Obrigado pelo conhecimento compartilhado! Tem algum repositório GitHub com exemplos práticos?
Artigo muito bem escrito e explicativo! Já compartilhei com toda a equipe da empresa.
Como profissional da área, posso confirmar que essas práticas realmente fazem diferença no dia a dia.
Excelente conteúdo! Aprendi conceitos que não encontrava em outros lugares em português.